Menyiapkan port forwarding menggunakan router Mikrotik
Kami menyarankan menggunakan metode terowongan VPN bila memungkinkan.
| VPN tunnel disarankan | Port forwarding | |
|---|---|---|
| Status ONU diperbarui | Real-time | Setiap 7 menit |
| Keamanan | Maksimum — semua lalu lintas terenkripsi | Rendah — Telnet dan SNMP terekspos di internet publik |
| Alamat IP publik | Tidak diperlukan | Diperlukan (statis, atau dinamis + Cloud DDNS) |
| Manajemen ONT melalui TR-069 | Tersedia | Tidak tersedia |
| Dual stack IPv4+IPv6 pada ONT | Tersedia melalui TR-069 | Tidak tersedia |
| Pemantauan SNMP trap dari OLT | Ya | Tidak |
TR-069 dan SNMP trap tidak tersedia dengan opsi port forwarding (gunakan terowongan VPN sebagai gantinya).
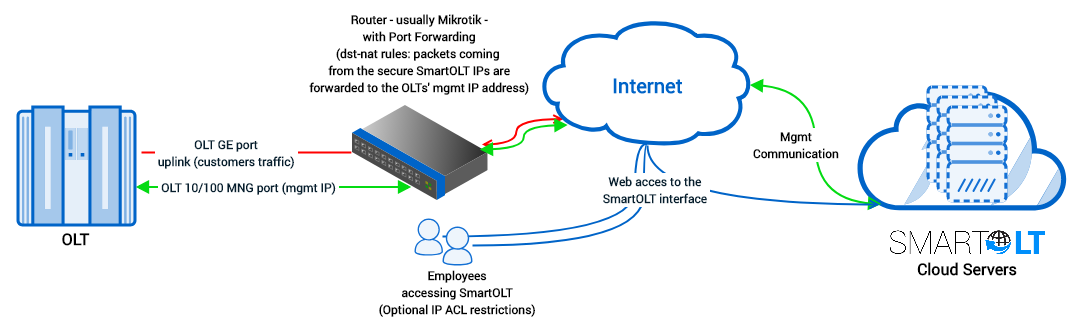
Prosedur port forwarding adalah membuat satu address-list bernama "SmartOLT" yang berisi domain SmartOLT Anda (IP-nya diresolusi otomatis) dan yang diizinkan berkomunikasi dengan OLT.
Isi kedua kolom di bawah ini dan setiap perintah dibuat sesuai konfigurasi Anda. Nilai yang mungkin perlu Anda ubah ditandai dengan warna biru.
1Buat address-list berisi server SmartOLT
/ip firewall address-list add address=yourcompany.smartolt.com list=SmartOLT
Jika Anda tidak memakai Mikrotik, hubungi dukungan untuk mendapatkan daftar lengkap IP yang harus diizinkan.
2Siapkan port forwarding
Untuk paket yang diterima dari source-address-list SmartOLT, tindakannya adalah dst-nat ke IP privat OLT.
Untuk memakai beberapa OLT pada IP publik yang sama, naikkan setiap port eksternal (Contoh untuk OLT2: 2334, 2323, 2162).
/ip firewall nat add action=dst-nat chain=dstnat dst-port=2333 protocol=tcp src-address-list=SmartOLT to-addresses=192.168.200.2 to-ports=23 comment=SmartOLT

/ip firewall nat add action=dst-nat chain=dstnat dst-port=2322 protocol=tcp src-address-list=SmartOLT to-addresses=192.168.200.2 to-ports=22 comment=SmartOLT

/ip firewall nat add action=dst-nat chain=dstnat dst-port=2161 protocol=udp src-address-list=SmartOLT to-addresses=192.168.200.2 to-ports=161 comment=SmartOLT
3Izinkan OLT menghubungi server SmartOLT
/ip firewall nat add action=masquerade chain=srcnat dst-address-list=SmartOLT comment=SmartOLT