Configurar el reenvío de puertos con un router Mikrotik
Recomendamos usar el método del túnel VPN siempre que sea posible.
| VPN tunnel recomendado | Reenvío de puertos | |
|---|---|---|
| Estados de las ONU actualizados | En tiempo real | Cada 7 minutos |
| Seguridad | Máxima — todo el tráfico cifrado | Baja — Telnet y SNMP expuestos en la internet pública |
| Dirección IP pública | No necesaria | Necesaria (fija, o dinámica + Cloud DDNS) |
| Gestión de ONT por TR-069 | Disponible | No disponible |
| Doble pila IPv4+IPv6 en las ONT | Disponible mediante TR-069 | No disponible |
| Monitorización de traps SNMP del OLT | Sí | No |
TR-069 y los traps SNMP no están disponibles con la opción de reenvío de puertos (use el túnel VPN en su lugar).
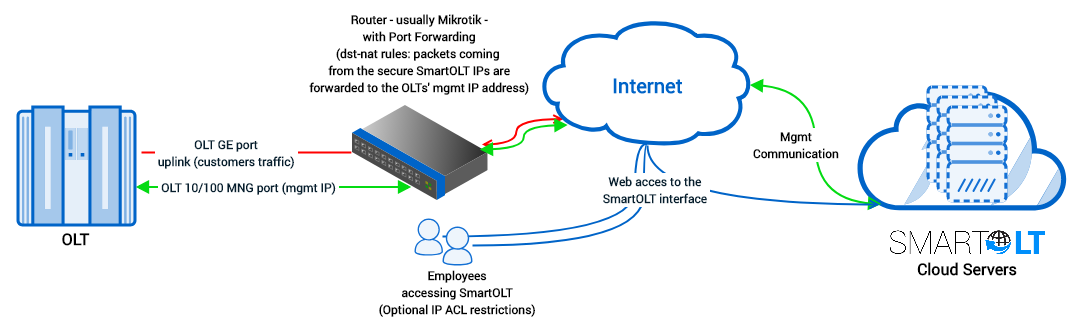
El procedimiento de reenvío de puertos consiste en crear una address-list llamada "SmartOLT" que incluya su dominio SmartOLT (la IP se resuelve automáticamente) y que tendrá permiso para comunicarse con los OLT.
Rellene los dos campos siguientes y cada comando se genera para su instalación. Los valores que puede necesitar cambiar aparecen en azul.
1Crear una address-list con los servidores de SmartOLT
/ip firewall address-list add address=yourcompany.smartolt.com list=SmartOLT
Si no usa Mikrotik, contacte con soporte para obtener la lista completa de IP que hay que permitir.
2Configurar el reenvío de puertos
Para los paquetes recibidos desde source-address-list SmartOLT la acción será dst-nat hacia la IP privada del OLT.
Para usar varios OLT en la misma IP pública, incremente cada puerto externo (Ej. para OLT2: 2334, 2323, 2162).
/ip firewall nat add action=dst-nat chain=dstnat dst-port=2333 protocol=tcp src-address-list=SmartOLT to-addresses=192.168.200.2 to-ports=23 comment=SmartOLT

/ip firewall nat add action=dst-nat chain=dstnat dst-port=2322 protocol=tcp src-address-list=SmartOLT to-addresses=192.168.200.2 to-ports=22 comment=SmartOLT

/ip firewall nat add action=dst-nat chain=dstnat dst-port=2161 protocol=udp src-address-list=SmartOLT to-addresses=192.168.200.2 to-ports=161 comment=SmartOLT
3Permitir que el OLT contacte con los servidores de SmartOLT
/ip firewall nat add action=masquerade chain=srcnat dst-address-list=SmartOLT comment=SmartOLT