Premières étapes sur un OLT V-SOL
Ce guide détaille pas à pas la configuration initiale et la connectivité IP des OLT GPON V-SOL, comme la série V1600G, le V1600GT ou le V1600GS-F, et des OLT EPON V-SOL, comme la série V1600D. Une fois ces étapes terminées, vous pourrez connecter votre OLT à SmartOLT.
1Se connecter à l'OLT
Cliquez pour choisir comment vous connecter à l’OLT
- Ethernet / Telnet ou SSH : un câble réseau vers le port de gestion AUX d'un OLT neuf sorti d'usine, ou le chemin réseau d'un OLT déjà joignable.
- Série / Console : un câble série sur le port CONSOLE. Utilisez-le si vous ne connaissez pas l'adresse IP ou si l'accès à distance ne fonctionne pas.
- Interface web : un câble réseau, comme pour Ethernet, et un navigateur web.
Les OLT V-SOL avec un seul port PON n'ont pas de port AUX. Utilisez leur port CONSOLE USB-C ou connectez-vous à un port GE.
Connexion Ethernet (Telnet ou SSH)
- Sur un OLT neuf sorti d'usine, branchez un câble Ethernet sur le port AUX. C'est le port de gestion out-of-band. Il sert uniquement à l'administration et ne peut pas transporter le trafic des clients. Si l'OLT est déjà joignable via votre réseau, conservez le câblage existant.
- Si vous vous connectez directement à l'IP d'usine, configurez 192.168.8.1/255.255.255.0 sur votre PC, ou sur le port du MikroTik relié au port AUX.
- Vérifiez la connectivité. Vous devez recevoir des réponses.
ping 192.168.8.200ping [adresse IP de l'OLT]
- Connectez-vous avec PuTTY ou depuis un terminal, en Telnet ou en SSH.
Telnet transmet tout en clair, y compris le mot de passe. Utilisez-le uniquement sur un câble direct ou un réseau de gestion de confiance. Dans PuTTY, sélectionnez Telnet et saisissez l'adresse IP de l'OLT.
telnet 192.168.8.200telnet [adresse IP de l'OLT]
SSH chiffre la session. Cela ne fonctionne que si le serveur SSH est activé sur l'OLT et si le compte est autorisé à se connecter en SSH.
PuTTY: Saisissez l'adresse IP de l'OLT dans Host Name (or IP address), sélectionnez SSH, puis cliquez sur Open. Connectez-vous avec votre identifiant et votre mot de passe OLT.
Terminal (OpenSSH): Exécutez la commande ci-dessous dans le terminal de votre ordinateur.
ssh admin@192.168.8.200ssh [utilisateur]@[adresse IP de l'OLT]
- Connectez-vous avec le compte admin. Sur un OLT neuf sorti d'usine, le mot de passe par défaut est Xpon@Olt9417#. S'il ne fonctionne pas, utilisez le mot de passe fourni par V-SOL avec l'équipement. Sur un OLT déjà configuré, utilisez son compte existant.
############################################################
#                                                          #
#              Welcome to GPON OLT Platform.               #
#                                                          #
#      Press Return to connect and config this system.     #
#                                                          #
############################################################
User Access Verification
Login: admin
Password:
gpon-olt>
Si vous ne parvenez pas à vous connecter, ou si Telnet et SSH ne répondent pas, utilisez la méthode par console série.
Connexion Série / Console
Depuis un PC (PuTTY)
- Branchez le câble série fourni avec l'OLT sur le port CONSOLE.
- Si votre PC n'a pas de port série, utilisez un adaptateur USB-série.
- Repérez le port COM de l'adaptateur dans le Gestionnaire de périphériques de Windows (Windows+X), sous Ports (COM et LPT).
- Dans PuTTY, sélectionnez Serial, puis saisissez le port COM et la vitesse. Réglez les autres valeurs sous Connection > Serial :
- Vitesse : 115200, 57600 ou 9600, selon le modèle d'OLT. Si la console affiche des caractères illisibles ou rien du tout, essayez la vitesse suivante.
- Bits de données : 8
- Parité : None
- Bits d'arrêt : 1
- Contrôle de flux : None
- Ouvrez la session et appuyez sur Entrée. Connectez-vous avec le compte de l'OLT. Sur un OLT neuf sorti d'usine, l'identifiant par défaut est admin et le mot de passe par défaut Xpon@Olt9417#.
Via un MikroTik
Si votre MikroTik a un port RJ45 CONSOLE, reliez-le au port CONSOLE du V-SOL avec un câble patch droit standard RJ45 (1:1). Il s'agit d'une connexion série : utilisez les ports console dédiés aux deux extrémités. Ouvrez un Terminal MikroTik via WinBox ou en SSH par le réseau.
- Libérez le port série et ouvrez la session série :
/system console disable [find where port=serial0]
/system serial-terminal serial0
- Appuyez sur Ctrl+A, relâchez les touches, puis appuyez sur R pour détecter automatiquement le débit en bauds. Appuyez sur Entrée pour accéder à la console de l'OLT.
Pour fermer la session série, appuyez sur Ctrl+A, relâchez les touches, puis appuyez sur Q.
Interface web
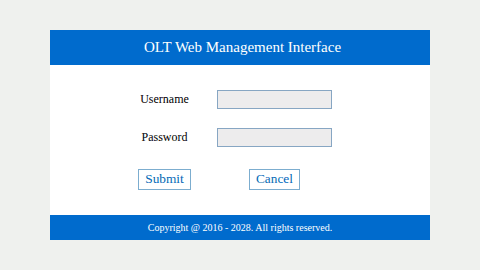
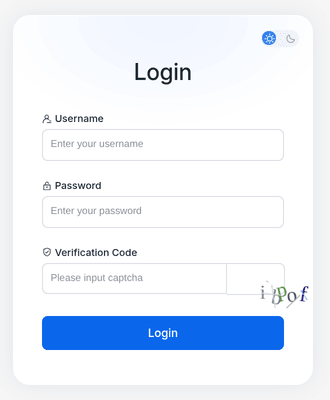
La page de connexion indique le firmware. Le firmware standard et les OLT EPON affichent la première page ci-dessous. Le firmware FRR affiche la deuxième page et demande aussi le code de vérification affiché à côté.
- Sur un OLT neuf sorti d'usine, branchez un câble Ethernet sur le port AUX. Un OLT avec le firmware FRR n'a pas de port AUX. Connectez-vous alors à un port GE. Si l'OLT est déjà joignable via votre réseau, conservez le câblage existant.
- Si vous vous connectez directement à l'IP d'usine, configurez 192.168.8.1/255.255.255.0 sur votre PC, ou sur le port du MikroTik relié à l'OLT.
- Dans votre navigateur, ouvrez https://192.168.8.200 pour un OLT GPON ou https://192.168.8.100 pour un OLT EPON. Sur un OLT déjà configuré, utilisez son adresse IP actuelle. Acceptez l'avertissement de certificat du navigateur.
- Connectez-vous avec le compte admin. Sur un OLT neuf sorti d'usine, le mot de passe par défaut est Xpon@Olt9417#. S'il ne fonctionne pas, utilisez le mot de passe fourni par V-SOL avec l'équipement. Sur un OLT déjà configuré, utilisez son compte existant.
2Vérifier le modèle de l'OLT
gpon-olt>enable
Password:
gpon-olt#configure terminal
gpon-olt(config)#show version
gpon-olt(config)#show running-config
Relevez le modèle exact sur l'étiquette de l'OLT. Dans la configuration, interface gpon signifie GPON et interface epon signifie EPON.
La première ligne de la configuration indique le firmware. Ignorez la ligne Current configuration:, si elle apparaît.
Firmware standard: commence par "!".
Firmware FRR: commence par "frr version".
3Configurer une nouvelle adresse IP de gestion
Le firmware FRR n’a pas d’interface AUX. Configurez l’adresse IP de gestion sur un VLAN.
Choisissez l'interface de l'IP de gestion
gigabitEthernet 0/1.
ip address 10.200.0.2 255.255.255.0
exit
Ces commandes créent le VLAN de gestion, le taggent sur l'uplink et attribuent l'IP de gestion. L'interface VLAN prend l'adresse au format préfixe.
Nous déconseillons la gestion in-band. Si une boucle sur une ONU passe inaperçue et que l'équipement amont désactive le port d'uplink, vous perdez aussi la connexion à l'OLT.
vlan 300exit
interface gigabitEthernet 0/1
switchport mode hybrid
switchport hybrid vlan 300 tagged
exit
interface vlan 300
ip address 10.200.0.2/24
exit
Si l'uplink transporte déjà des VLAN clients en mode hybride, ignorez switchport mode hybrid et ajoutez uniquement le VLAN taggé. Autorisez le même VLAN en mode taggé sur le port du routeur ou du switch connecté.
Si vous vous êtes connecté en Ethernet via l'ancienne adresse IP, reconnectez-vous sur la nouvelle adresse IP 10.200.0.2.
Ajoutez la passerelle par défaut et enregistrez la configuration :
ip route 0.0.0.0/0 10.200.0.1
write
L'OLT confirme l'enregistrement :
gpon-olt(config)#write
Configuration saved to /mnt/config/usrcfg.conf
La route par défaut se saisit au format préfixe, 0.0.0.0/0. Si l'OLT a déjà une autre route par défaut, vérifiez-la avec show running-config avant d'ajouter celle-ci.
Assurez-vous que l'adresse IP de la passerelle 10.200.0.1 est déjà configurée sur votre routeur.
Lancez un ping vers la passerelle depuis l'OLT pour confirmer que la route fonctionne. Vous devez recevoir des réponses.
ping 10.200.0.14Créer un utilisateur/mot de passe dédié
SmartOLT utilise cet identifiant et ce mot de passe pour se connecter à votre OLT. L'utilisateur doit avoir le rôle ADMIN.
Le mot de passe enable doit être identique au mot de passe de connexion. SmartOLT n'a qu'un seul champ de mot de passe pour V-SOL et l'utilise pour les deux. Si les mots de passe diffèrent, SmartOLT se connecte mais ne peut pas passer en mode privilégié.
user add smartoltusr login-password (saisissez un mot de passe fort)
user role smartoltusr admin enable-password (saisissez un mot de passe fort)
exit
exit
write
5Autoriser SmartOLT dans la liste d'accès de connexion
SmartOLT se connecte à l'OLT en Telnet ou en SSH. Il lit les données de l'OLT en SNMP. La liste d'accès de connexion peut bloquer ces connexions.
Autorisez Telnet et SNMP depuis toute adresse et enregistrez la configuration :
login-access-list permit telnet 0.0.0.0 0.0.0.0login-access-list permit snmp 0.0.0.0 0.0.0.0
write
Ces commandes modifient uniquement Telnet et SNMP. Vos règles web et SSH restent inchangées.
Si vous joignez l'OLT par une redirection de ports, autorisez sur votre routeur les ports redirigés uniquement depuis SmartOLT.
Si, plus tard, SmartOLT ne peut pas se connecter à l'OLT, désactivez la liste et enregistrez la configuration. Cela ouvre aussi l'accès web et SSH. Protégez donc d'abord l'OLT sur votre routeur :
login-access-list disablewrite
Uniquement si SmartOLT se connecte en SSH. SmartOLT utilise Telnet par défaut. Si vous gardez Telnet, passez cette partie.
Autorisez SSH dans la liste d'accès de connexion :
login-access-list permit ssh 0.0.0.0 0.0.0.0write
Firmware standard
Si vous connectez SmartOLT en SSH, l'OLT a besoin d'une clé d'hôte RSA. Si show running-config ne contient aucune ligne crypto key, créez-en une :
crypto key generate rsa usage-keys modulus 2048write
Firmware FRR
Si vous connectez SmartOLT en SSH, activez le serveur SSH :
sshdsshd enable
exit
write
Configurer l'OLT dans l'interface web
Avec l'interface web, ces étapes remplacent les étapes 2 à 5.
2Vérifier le firmware
Firmware standard
L'interface web EPON a un aspect légèrement différent, mais ses menus sont les mêmes. Cliquez sur Submit ou Add après chaque modification.
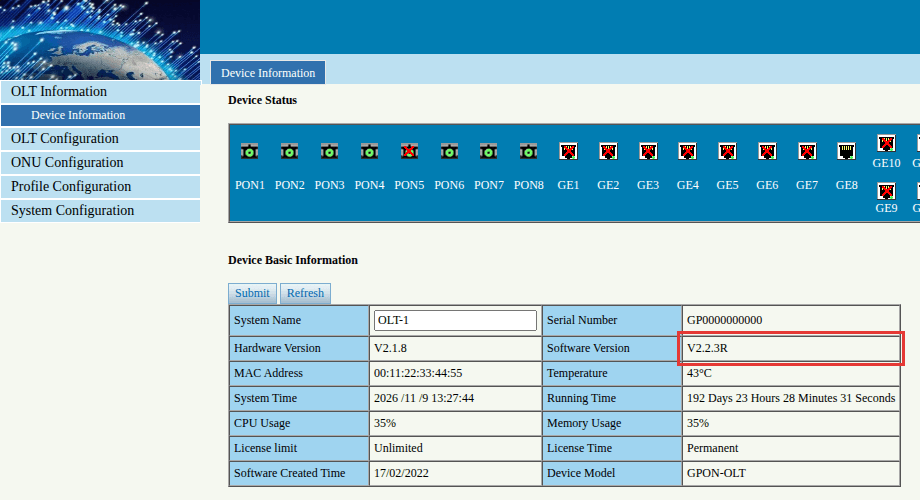
Ouvrez OLT Information > Device Information. Software Version indique le firmware. Relevez le modèle exact sur l'étiquette de l'OLT.
Firmware FRR
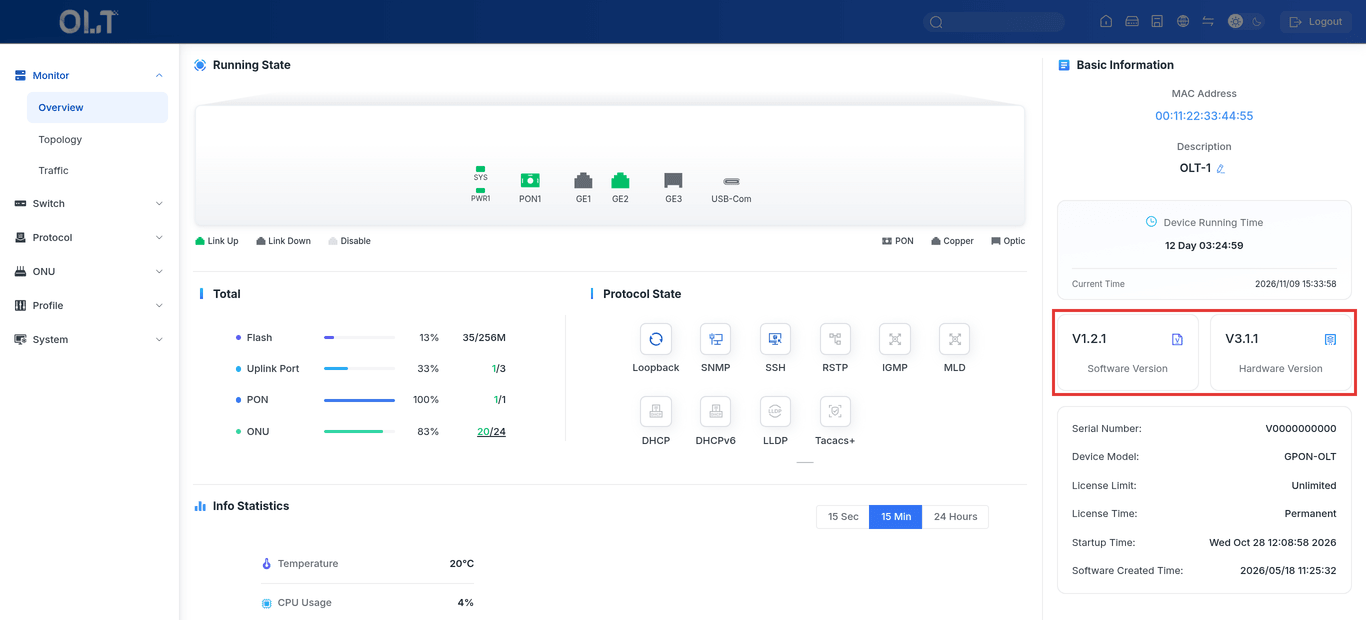
Ouvrez Monitor > Overview. Software Version indique le firmware. Relevez le modèle exact sur l'étiquette de l'OLT.
3Configurer l'adresse IP de gestion
Firmware standard
Utilisez le port AUX si possible. Nous déconseillons la gestion in-band. Si une boucle sur une ONU passe inaperçue et que l'équipement amont désactive le port d'uplink, vous perdez aussi la connexion à l'OLT.
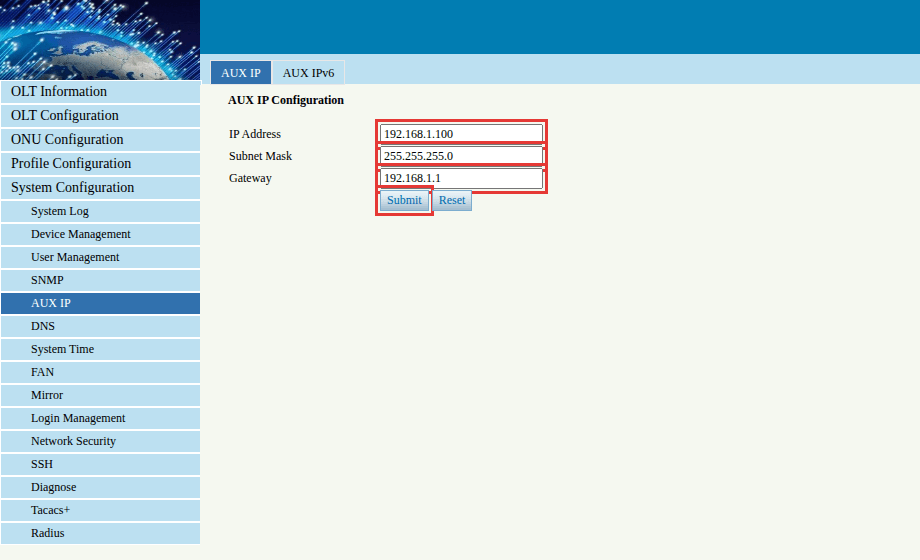
Port AUX out-of-band : ouvrez System Configuration > AUX IP. Saisissez l'adresse IP, le masque de sous-réseau et la passerelle, puis cliquez sur Submit. Si votre ordinateur est connecté directement au port AUX, attribuez-lui une adresse IP libre dans le nouveau sous-réseau. Ouvrez ensuite l'interface web sur la nouvelle adresse IP.
Interface VLAN in-band :
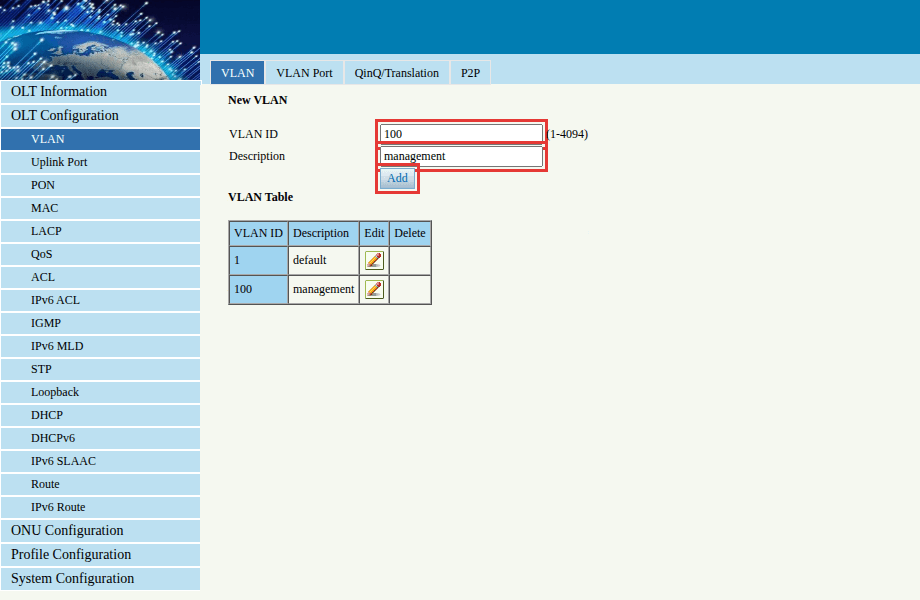
Ouvrez OLT Configuration > VLAN. Saisissez l'ID du VLAN de gestion et cliquez sur Add.
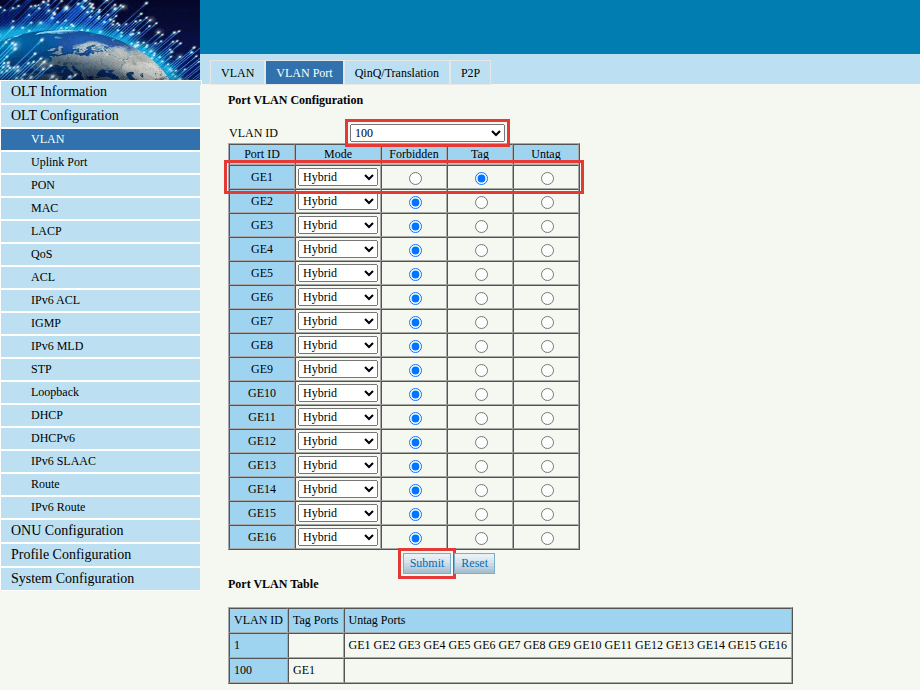
Un nouveau VLAN de gestion. Ouvrez l'onglet VLAN Port. Sélectionnez le VLAN, réglez le port d'uplink sur Hybrid et Tag, laissez les autres ports sur Forbidden, puis cliquez sur Submit. Si le port d'uplink transporte déjà des VLAN clients, conservez son mode et sélectionnez seulement Tag pour ce VLAN.
Le port d'uplink transporte le VLAN de gestion en mode taggé. Ouvrez OLT Configuration > Route > IP. Sélectionnez le VLAN, saisissez l'adresse IP et le masque de sous-réseau, puis cliquez sur Submit.
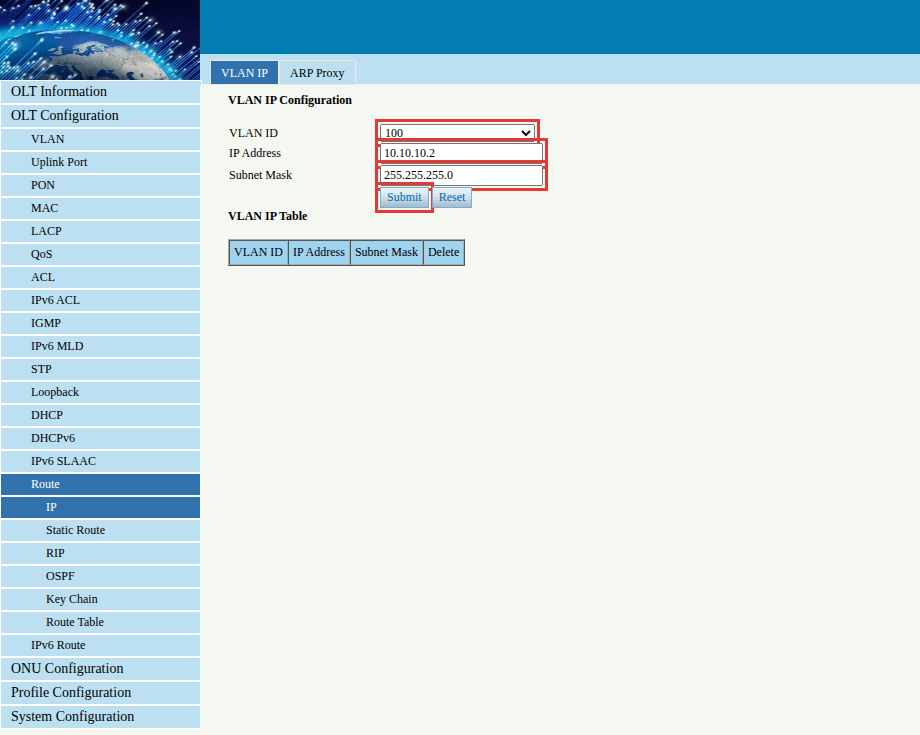
L'adresse IP sur le VLAN de gestion. Ouvrez Route > Static Route. Saisissez 0.0.0.0 dans Destination IP et dans Destination Mask, saisissez la passerelle, puis cliquez sur Add.
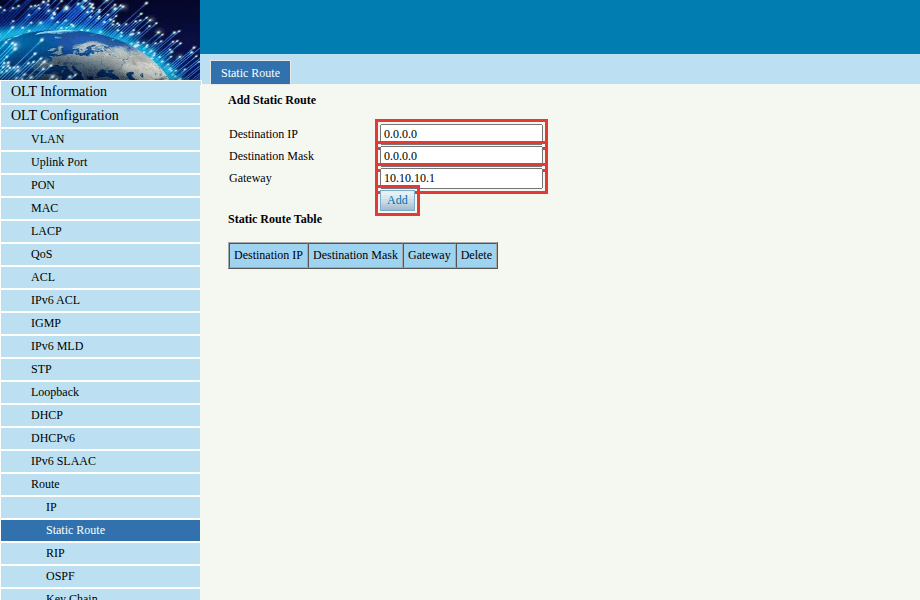
La route par défaut vers la passerelle.
Firmware FRR
Le firmware FRR n'a pas de port AUX. L'adresse IP de gestion se configure donc sur un VLAN.
Ouvrez Switch > VLAN et cliquez sur Create. Saisissez l'ID du VLAN de gestion et cliquez sur Submit.
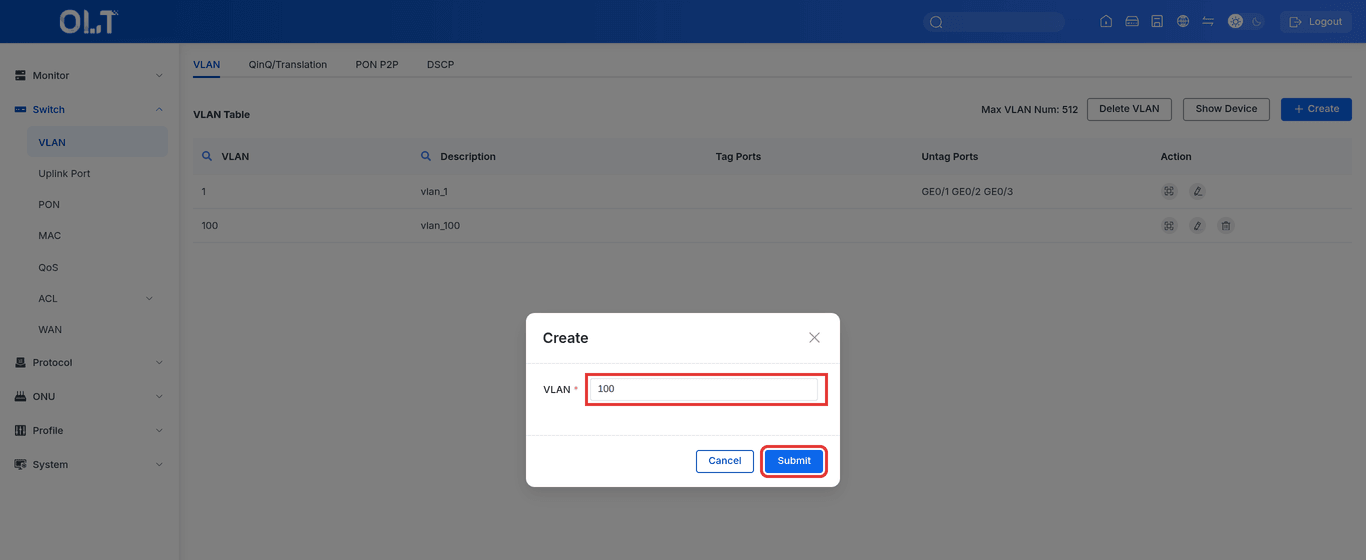
Un nouveau VLAN de gestion. Dans la ligne du nouveau VLAN, cliquez sur l'icône de modification. Réglez le port d'uplink sur Hybrid et Tag, laissez les autres ports sur Forbidden, puis cliquez sur Submit. Si le port d'uplink transporte déjà des VLAN clients, conservez son mode et sélectionnez seulement Tag pour ce VLAN.
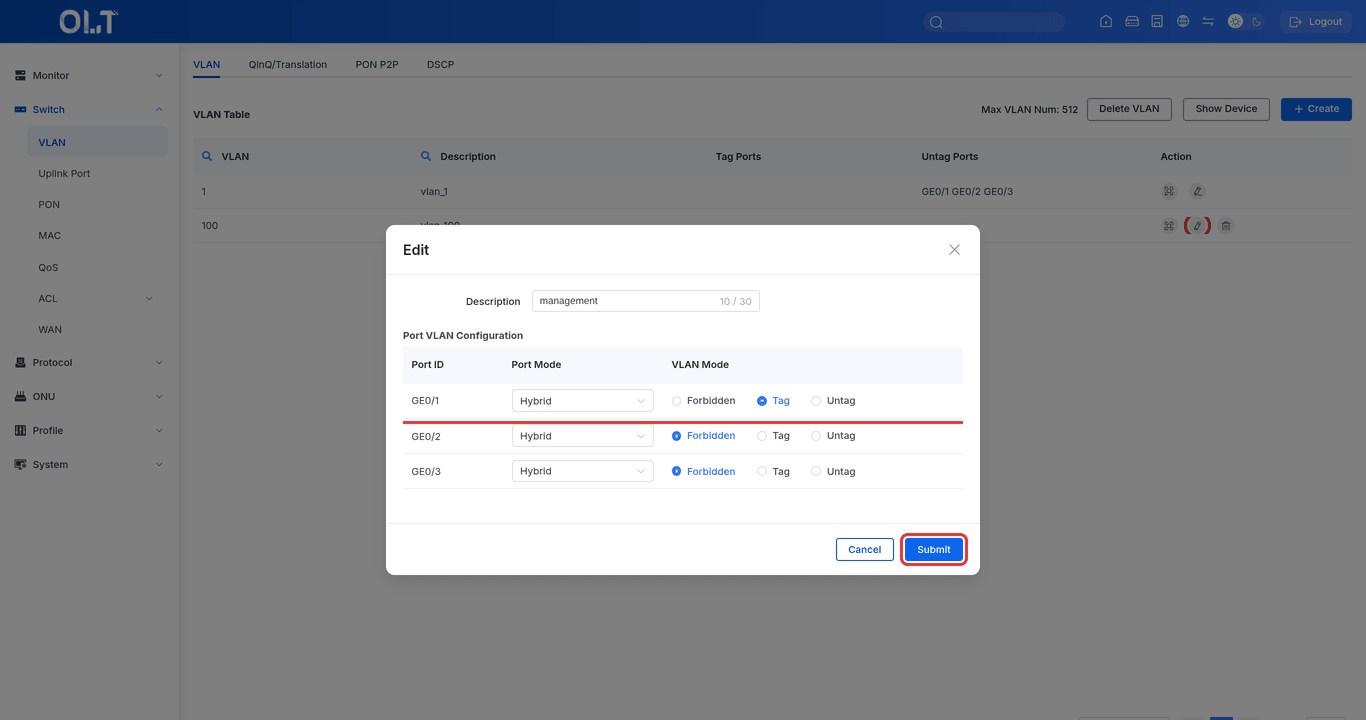
Le port d'uplink transporte le VLAN de gestion en mode taggé. Ouvrez Protocol > VLAN IP et cliquez sur Create. Sélectionnez le VLAN, saisissez l'adresse IP et le masque, puis cliquez sur Submit.
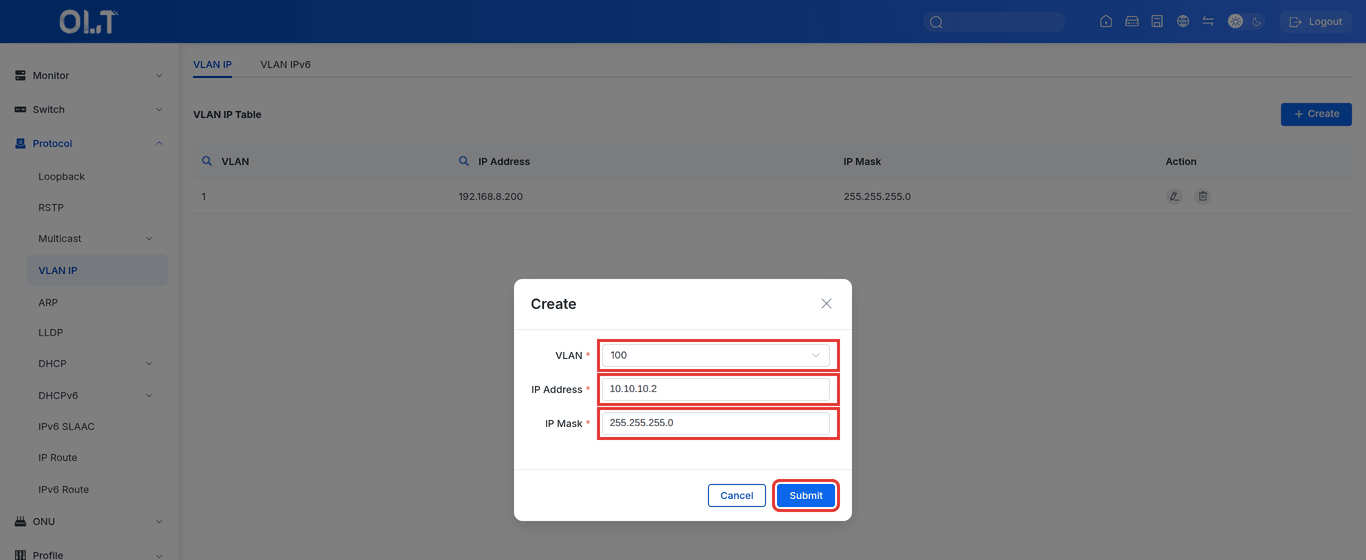
L'adresse IP sur le VLAN de gestion. Ouvrez System > Gateway, saisissez la passerelle et cliquez sur Submit.
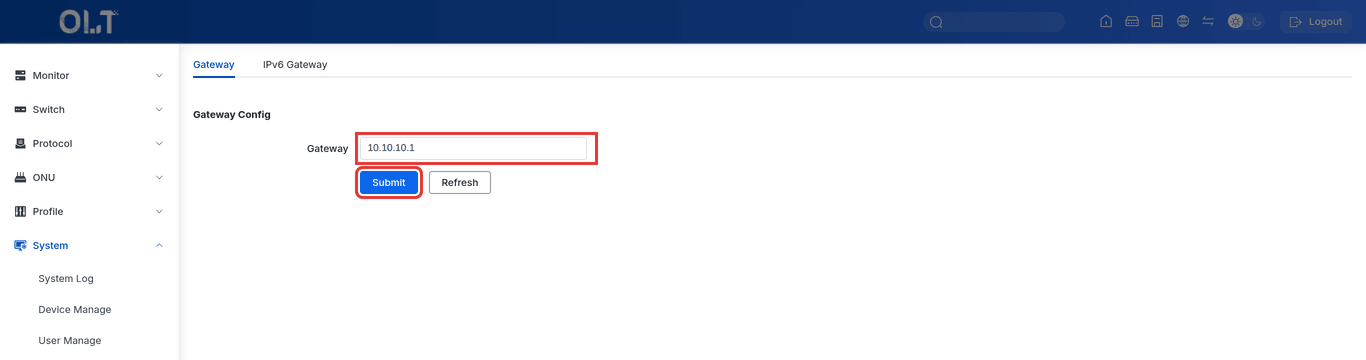
La passerelle par défaut.
Autorisez le même VLAN en mode taggé sur le port du routeur ou du switch connecté.
4Créer un utilisateur pour SmartOLT
Firmware standard
Ouvrez System Configuration > User Management. Saisissez un nom d'utilisateur et deux fois un mot de passe fort, sélectionnez Admin dans User Role, puis cliquez sur Add. SmartOLT se connecte avec cet utilisateur et ce mot de passe.
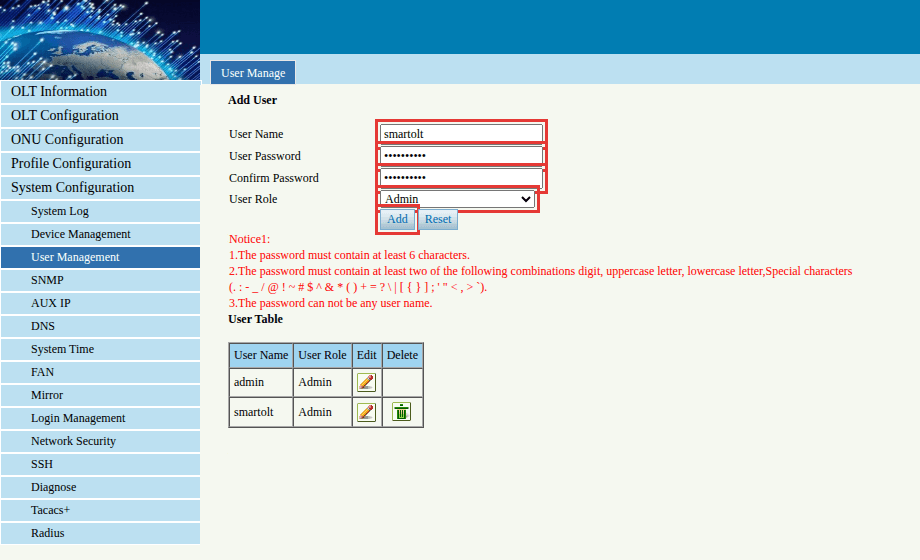
Firmware FRR
Ouvrez System > User Manage et cliquez sur Create. Saisissez un nom d'utilisateur et deux fois un mot de passe fort, sélectionnez Admin dans Role, puis cliquez sur Submit. SmartOLT se connecte avec cet utilisateur et ce mot de passe.
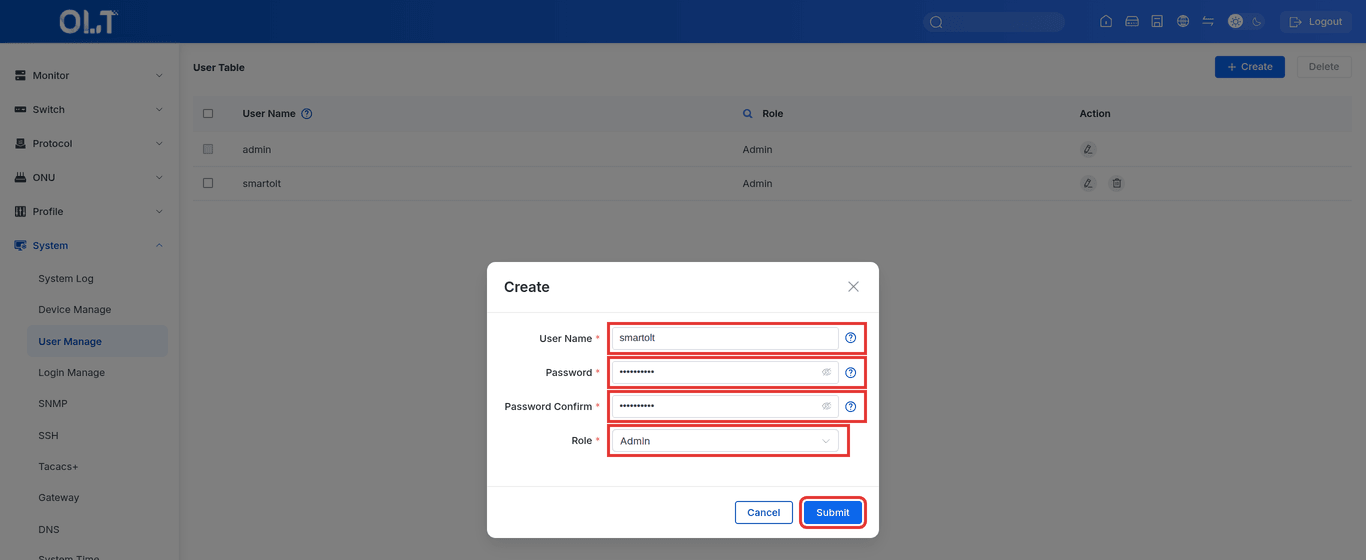
Si SmartOLT ne peut pas se connecter avec cet utilisateur, choisissez Ethernet / Telnet ou SSH à l'étape 1. Passez en mode configuration comme indiqué à l'étape 2, puis créez l'utilisateur avec les commandes de l'étape 4.
5Autoriser SmartOLT dans la liste d'accès de connexion
Firmware standard
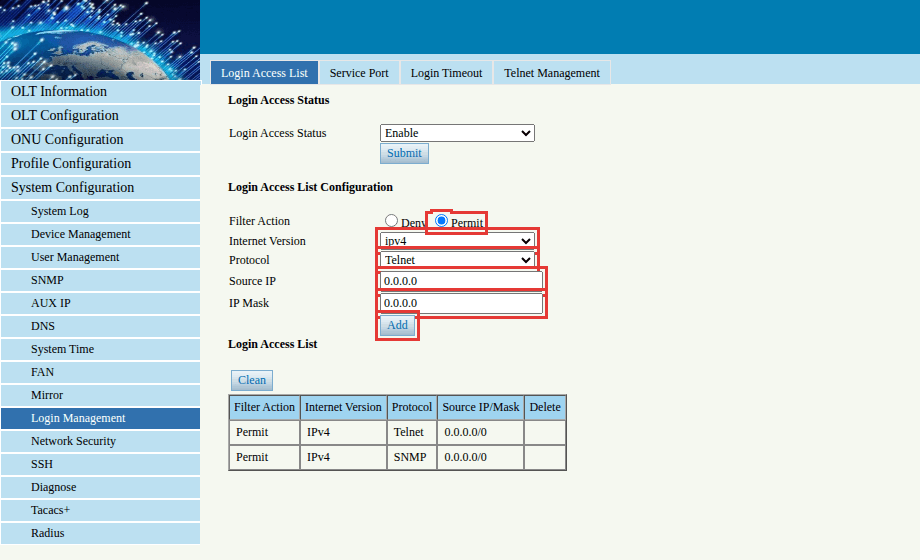
Ouvrez System Configuration > Login Management. Sélectionnez Permit et ipv4, sélectionnez Telnet dans Protocol, saisissez 0.0.0.0 dans Source IP et dans IP Mask, puis cliquez sur Add. Ajoutez de la même façon une deuxième règle pour SNMP.
Firmware FRR
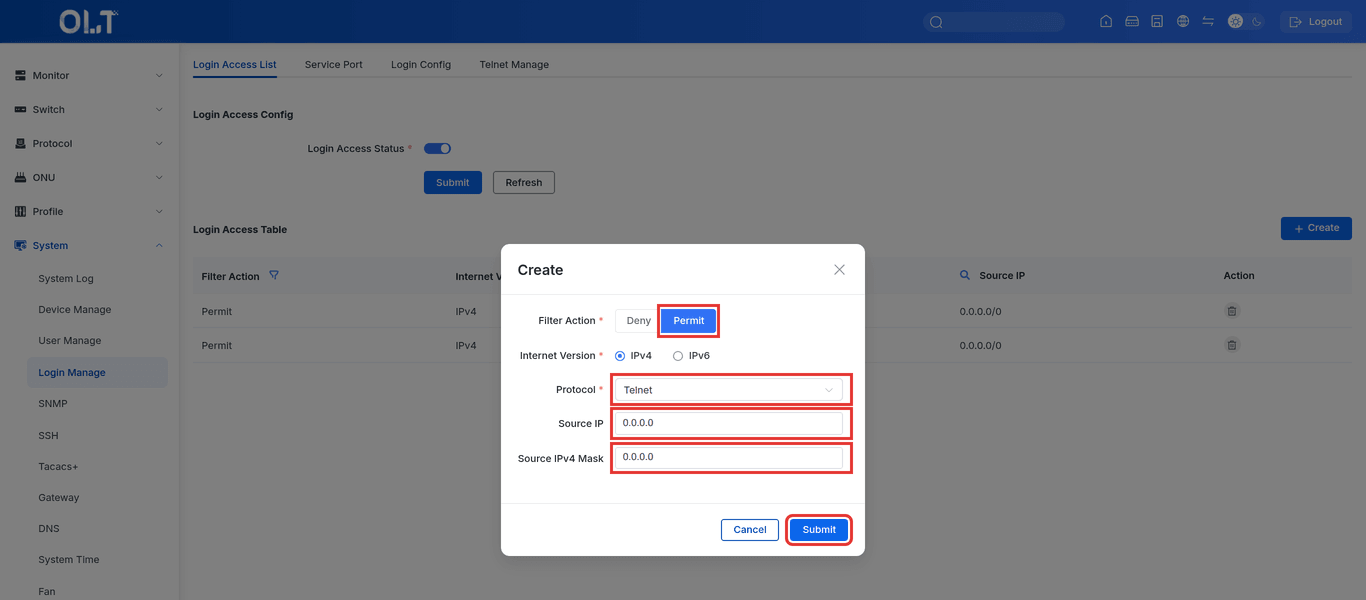
Ouvrez System > Login Manage et cliquez sur Create. Sélectionnez Permit et IPv4, sélectionnez Telnet dans Protocol, saisissez 0.0.0.0 dans Source IP et dans Source IPv4 Mask, puis cliquez sur Submit. Ajoutez de la même façon une deuxième règle pour SNMP.
SmartOLT utilise Telnet par défaut. Pour utiliser SSH, ajoutez une troisième règle pour SSH. Choisissez ensuite Ethernet / Telnet ou SSH à l'étape 1, passez en mode configuration comme indiqué à l'étape 2, puis préparez SSH avec les commandes de la fin de l'étape 5.
Si vous joignez l'OLT par une redirection de ports, autorisez sur votre routeur les ports redirigés uniquement depuis SmartOLT.
Firmware standard
Si, plus tard, SmartOLT ne peut pas se connecter à l'OLT, réglez Login Access Status sur Disable et cliquez sur Submit. Cela ouvre aussi l'accès web et SSH. Protégez donc d'abord l'OLT sur votre routeur.
Firmware FRR
Si, plus tard, SmartOLT ne peut pas se connecter à l'OLT, désactivez Login Access Status et cliquez sur Submit. Cela ouvre aussi l'accès web et SSH. Protégez donc d'abord l'OLT sur votre routeur.
6Enregistrer la configuration
Firmware standard
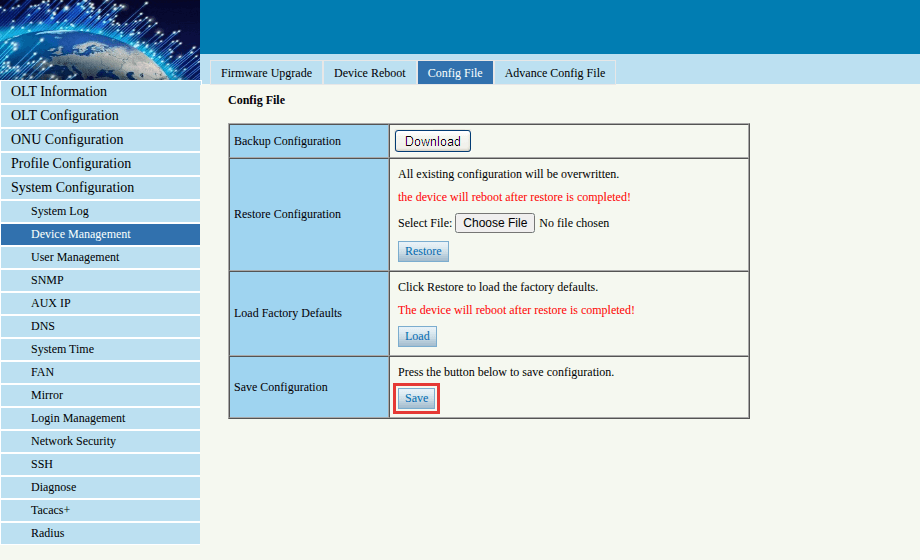
Ouvrez System Configuration > Device Management > Config File et cliquez sur Save sous Save Configuration. Sans cette étape, l'OLT perd les modifications au redémarrage.
Firmware FRR
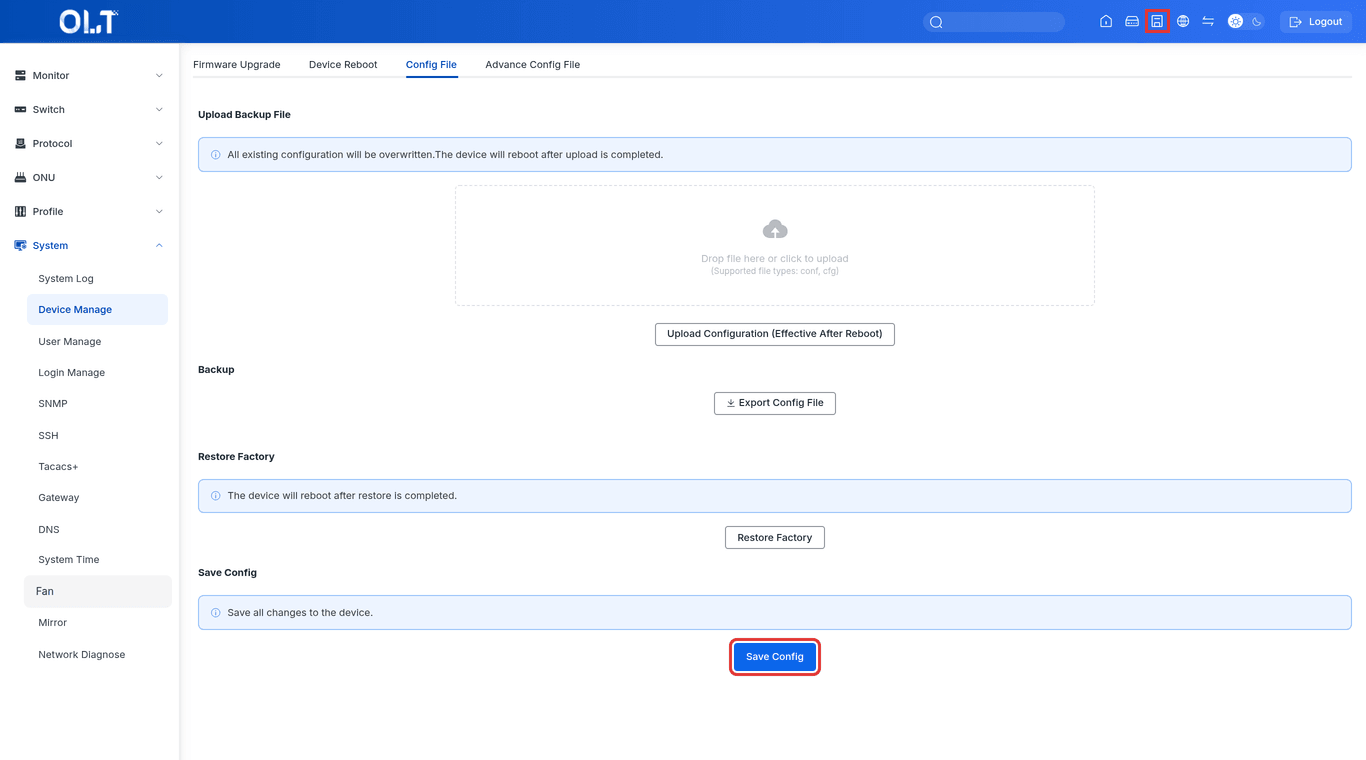
Ouvrez System > Device Manage > Config File et cliquez sur Save Config. L'icône d'enregistrement en haut de la page fait la même chose. Sans cette étape, l'OLT perd les modifications au redémarrage.
À ce stade, votre OLT est prêt à être interconnecté avec SmartOLT.
Ouvrez votre site SmartOLT, allez dans Settings → OLTs → Add OLT, sélectionnez V-SOL et le protocole de connexion (Telnet ou SSH), renseignez les champs affichés et cliquez sur Save. Pour le détail de chaque champ et pour Test connection, consultez Add an OLT and check its status dans le manuel SmartOLT (en anglais).
# Autres réglages (si vous utilisez SmartOLT, ils sont configurés automatiquement, inutile de le faire à la main) :
snmp-server community [READ COMMUNITY] ro
snmp-server community [WRITE COMMUNITY] rw
time zone [OFFSET]
time set year [Y] month [M] day [D] hour [h] minute [m] second [s]
ntp server 216.239.35.4 162.159.200.123
snmp-server host [SMARTOLT TRAP IP] udp-port 162 version 2c community [TRAP COMMUNITY]
alarm onu-port-los trap disable
event name user-login trap disable
event name user-logout trap disable
SmartOLT ne modifie pas l'auto-learn des ONU sur l'OLT. Vous le choisissez pour chaque port PON dans SmartOLT, dans OLT details > PON ports. Avec l'auto-learning activé (GPON) ou l'auth mode Disable (EPON), l'OLT autorise lui-même chaque nouvelle ONU, et SmartOLT l'importe en quelques minutes. Avec l'auto-learning désactivé (GPON) ou l'auth mode MAC (EPON), les nouvelles ONU attendent dans la liste des ONU non configurées, et vous les autorisez dans SmartOLT.